生成 Android 签名密钥
在线工具方案(最快)
官方文档推荐了一种无需任何编程基础的方式——使用在线 Keystore 生成器。
步骤一:访问生成工具
打开 Androidacy Keystore Generator(一个提供在线生成服务的第三方网站),点击页面上的「Create Keystore File」按钮。
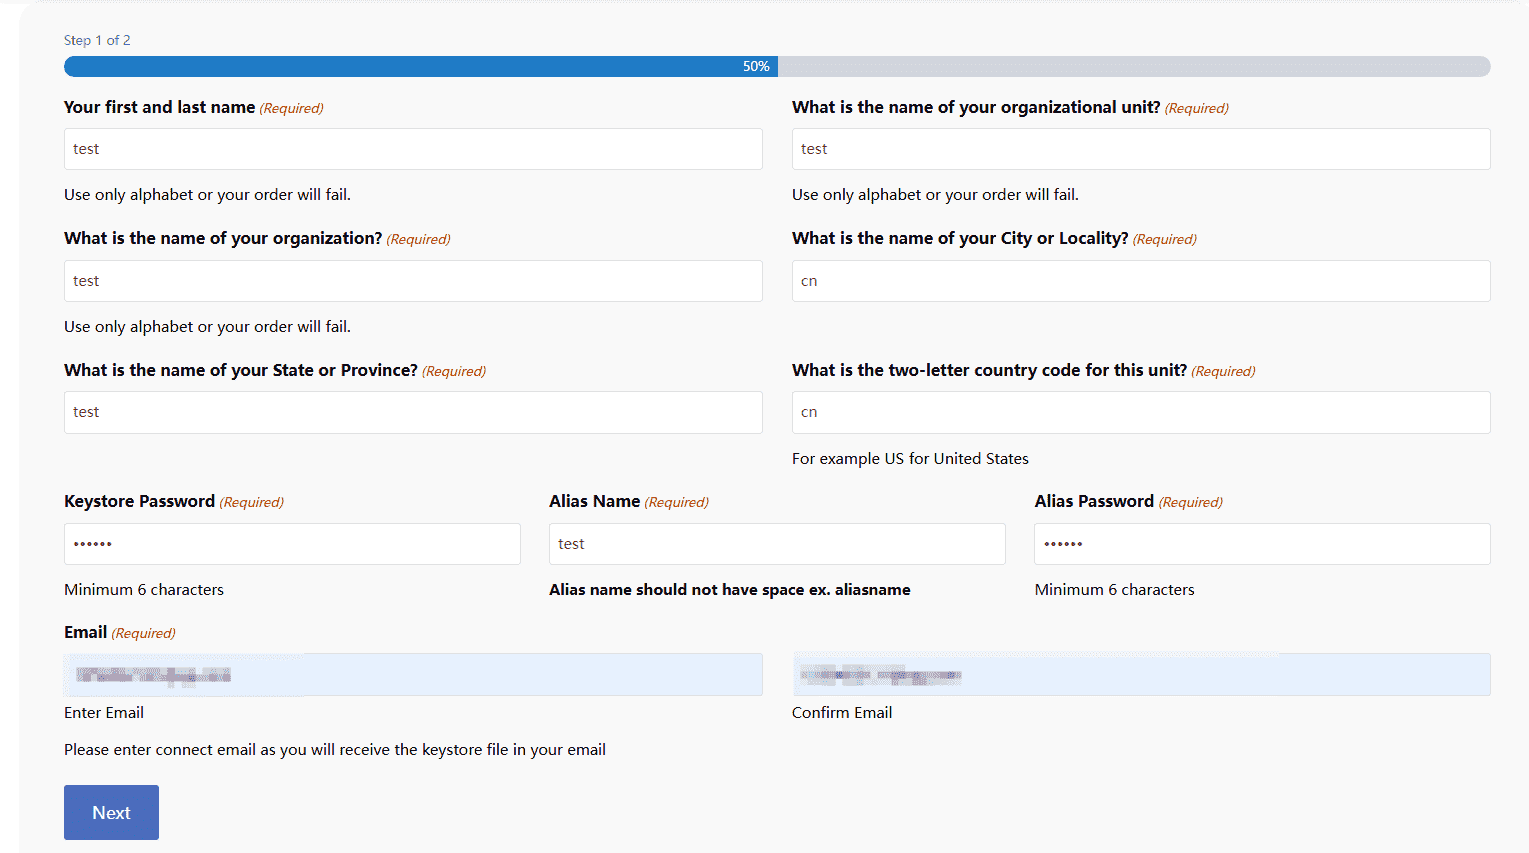
步骤二:填写签名信息
在弹出的表单中填写以下字段:
- Keystore Password:签名密钥库密码(自己想一个,记下来)
- Alias Name:签名别名(推荐用
bilibilias或你自己的标识) - Alias Password:别名密码(可以和上面一样或不同,记下来)
- Email:电子邮箱(一定要填——密钥文件会通过邮件发送)
其他字段可以随便填,不重要,但邮箱不能填错。
步骤三:完成验证并接收密钥
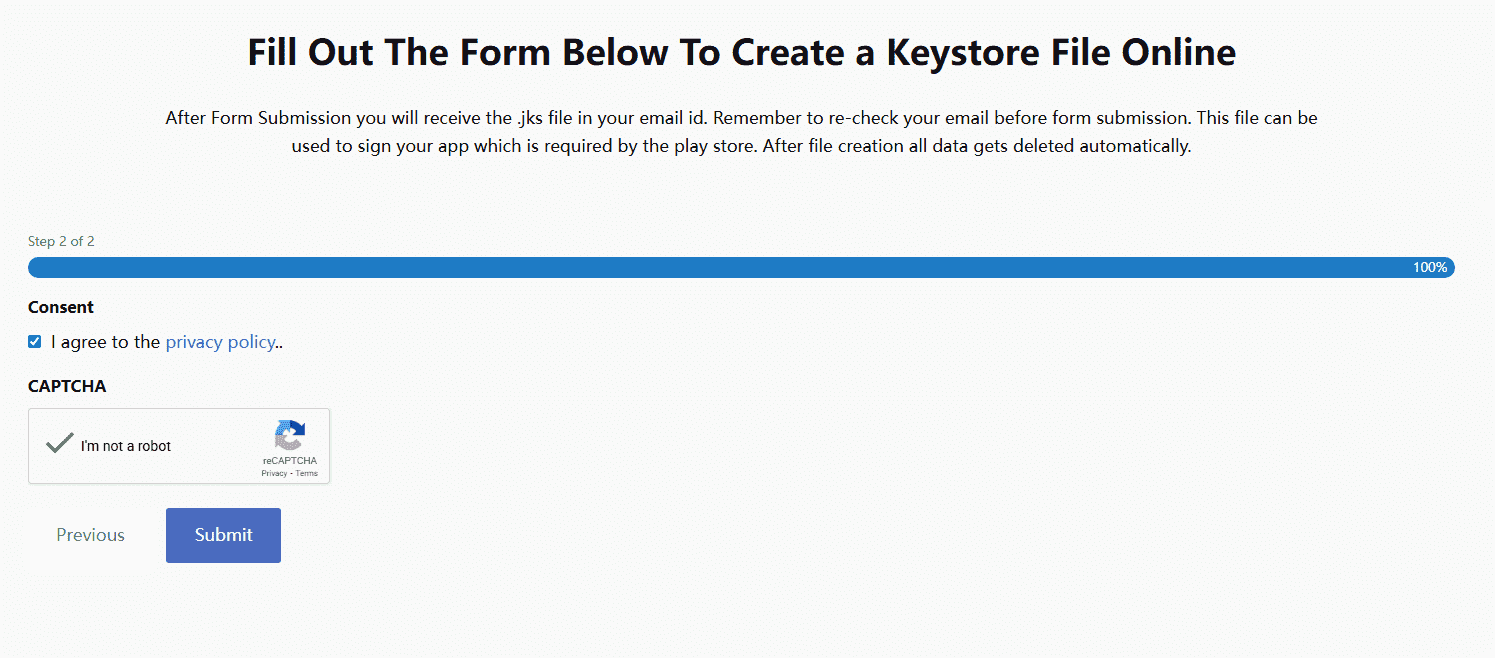
点击提交后,完成人机验证并勾选隐私政策。大约 1 分钟后你会在邮箱中收到一封邮件,附件是 keystore.jks 文件——这就是你生成的签名密钥文件。把它下载到本地,后续转换为 Base64 时要用。
安全提醒
官方文档明确提醒:在线生成的签名可能不够安全,不能用于其他用途。不要把这个 Keystore 用在任何你在乎安全的正式项目上——它只适合用来编译 BILIBILIAS 的个人学习版本。
命令行方案(更安全)
如果你有 Android Studio 或 Android SDK 环境,也可以用 keytool 命令行工具生成:
keytool -genkey -v -keystore bilibilias.jks -keyalg RSA -keysize 2048 -validity 10000 -alias bilibilias执行后会在当前目录生成 bilibilias.jks,后续同样需要转为 Base64 才能配置到 GitHub Actions 的机密变量中。
生成后:转为 Base64
GitHub Actions 的机密变量不能上传文件,只能是文本。所以你需要把 keystore.jks 的二进制内容转为 Base64 字符串。
可以用在线工具(比如 LDDGO 文件转 Base64)完成——上传 .jks 文件后,工具会自动输出一长串 Base64 编码的文本。复制这段文本,准备在下一页中填入 GitHub Actions 的机密变量。